フィッシング報告件数
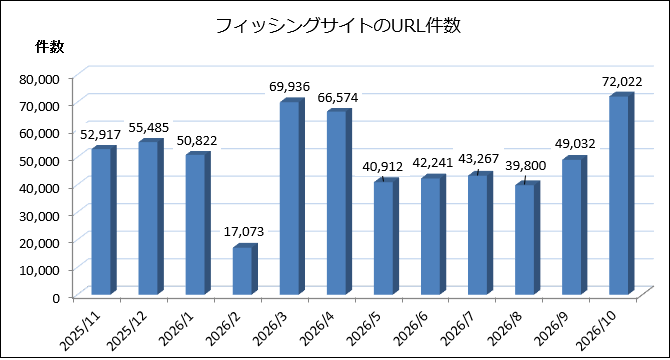
2026 年 10 月にフィッシング対策協議会に寄せられたフィッシング報告件数は、前月より 21,919 件増加し、116,580 件となりました。
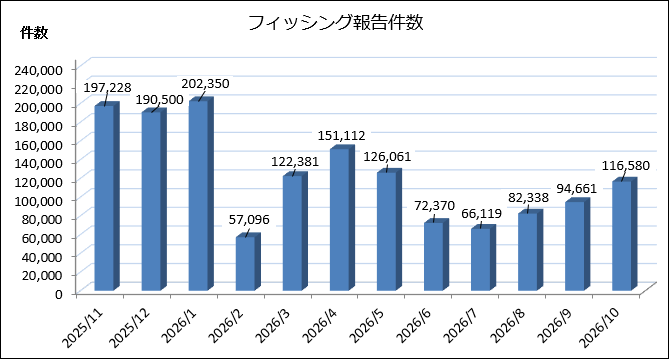
2026 年 10 月に報告を受けたフィッシングサイトの URL 件数 (重複なし) は、前月より 22,990 件増加し、72,022 件となりました。
2026 年 10 月のフィッシング報告件数は 116,580 件となり、2026 年 9 月と比較すると 21,919 件増加し、約 23.2 % 増となりました。
2026 年 10 月もサイバー攻撃による情報流出の公表が続いており、これらの情報が不正ログインやフィッシング、詐欺への誘導に使われている可能性があります。
2026 年 10 月もサイバー攻撃による情報流出の公表が続いており、これらの情報が不正ログインやフィッシング、詐欺への誘導に使われている可能性があります。
フィッシングか否かの判断に迷う不審なメールや SMS を受け取った場合は、各サービス事業者の問い合わせ窓口やフィッシング対策協議会 (info@antiphishing.jp) まで、ご報告ください。
【報告方法】はこちら
フィッシングサイトの URL 件数
フィッシングに悪用されたブランド件数
2026 年 10 月に報告を受けたフィッシングに悪用されたブランド件数は、前月より 23 件増加し、128 件となりました。
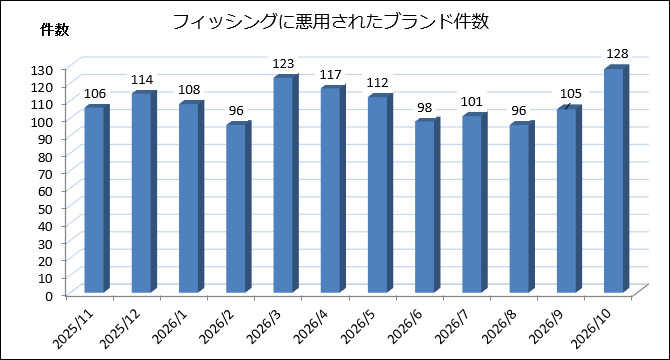
報告数全体のうち 国税庁をかたるフィッシングが約 26.1 % と急増し、Amazon をかたるフィッシングは約 16.4 %と、前月より減少したものの多い状況が続いています。
次いで報告が多かった セゾンカード、Apple、三菱UFJ eスマート証券をかたるフィッシングを加えた上位 5 ブランドの報告をあわせると、全体の約 61.4 % を占めました。また 1,000 件以上の大量の報告を受領したブランドは 17 ブランドとなり、これらを合わせると全体の約 86.7 % を占めました。
分野別では、報告件数全体に対する割合は、クレジット・信販系 約 28.2 %、EC 系 約 26.3 %、官公庁系 約 26.3 %、証券系 約 5.9 %、決済系 約 2.6 %、オンラインサービス系 約 2.6 % となり、EC 系およびクレジット・信販系の報告件数および割合は大きく減少しましたが、官公庁系および証券系の報告数および割合が急増しました。
フィッシングに悪用されたブランドは 128 ブランドとなり、非常に多くのブランドが狙われました。クレジット・信販系 27 ブランド、通信事業者・メールサービス系 16 ブランド、EC 系 14 ブランド、オンラインサービス系 13 ブランド、金融(銀行)系 11 ブランド、証券系 9 ブランドとなりました。
SMS から誘導されるフィッシング (スミッシング) については報告数が増加傾向となり、電気・ガス・水道料金の未納や、クレジットカード会社、決済事業者をかたる文面の報告を受領しています。スミッシングへの対策については、「事業者のみなさまへ」「利用者のみなさまへ」を参考にしてください。
2026 年 10 月のフィッシングサイトの URL 件数は 72,022 件となり、2026 年 9 月と比較すると 22,990 件増加、約 46.9 % 増となりました。
前月から引き続き amazonaws.com ドメインのホスト名を使うケースが多く、報告全体の約 10.9 % を占めており、docs.google.com や sendgrid.net などサービスの正規ドメインのホスト名についても、前月に引き続き、多く使われていました。
それ以外の URL では同一のホスト名でパラメーターだけ変更するケースが多く、同一のホスト名が10 回以上使い回されている URL は報告全体の約 63.0 % を占めました。
報告全体の URL (重複あり) の TLD 別では .com が全体の約 80.5 % を占め、多い状況が続いています。次いで報告が多かった .info 約 5.4 %、.net 約 4.5 %、.asia 約 3.1 %、.cn 約 3.1 %、.shop 約 0.9 % を合わせると全体の約 97.5 % を占めました。
ある調査用メールアドレス宛に 10 月に届いたフィッシングメールのうち、メール差出人に実在するサービスのメールアドレス (ドメイン名) を使用した「なりすまし」フィッシングメールは約 30.6 % となり、前月よりなりすましの割合が減少しました。
送信ドメイン認証技術 DMARC のポリシーが reject (認証失敗したメールは受信拒否) または quarantine (認証失敗したメールを迷惑メールフォルダー等へ隔離) のドメイン名の「なりすまし送信」メールは約 15.7 %、DMARC ポリシーが none (認証成功・失敗したメールを両方区別なく素通し) が約 3.6 %、DMARC 未対応は約 11.3 % となりました。独自ドメイン名による「非なりすまし送信」メールは約 69.4 %、そのうち DMARC に対応して認証成功 (dmarc=pass) したメールは約 93.4 % となり、「非なりすまし送信」メールはほぼ DMARC に対応済となっています。
逆引き (PTR レコード) 設定がされていない IP アドレスからの送信は約 54.7 % となり、前月より設定率は下がっています。逆引きと正引きの整合性を確保して FCrDNS 認証に成功し、送信ドメイン認証にも対応することで、セキュリティの厳しいメールサービスにも到達しやすくなるため、デフォルトの逆引き名がある、または手軽に逆引き名の設定を変更できるサービスが不正メール送信に使われる傾向となっています。
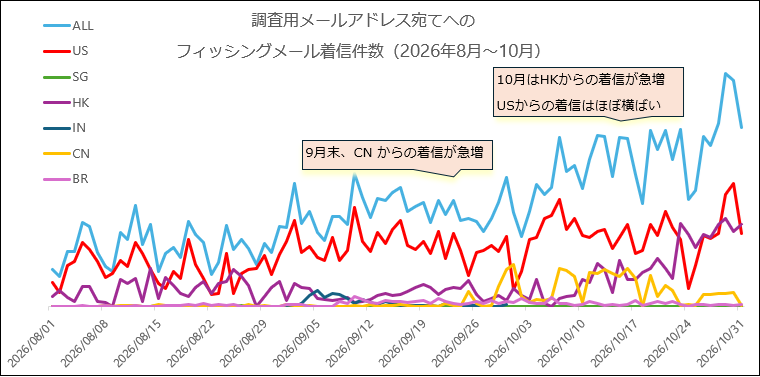
調査用メールアドレス宛に届いたフィッシングメールの送信元については Microsoft Azure 約 29.3 %、Byteplus 約 26.3 %、Google Cloud 約 14.7 %、China Telecom 約 10.6 % となり、前月に引き続き海外クラウドサービスが多い状況となりました。国別では US 約 48.6 %、HK 約 26.4 %(注:BytePlus の送信元 IP アドレスの国別集計を、今月から SG ではなく HK に変更しているため、前月との比較の際は注意)、CN 約 12.3 %、BR 約 2.1 %、NE 約 0.7 %、JP 約 0.7 % となり、US と HK のクラウドサービスの不正利用が多い状況となりましたが、CN や BR などを含めた 100 前後の国の一般向け回線と思われる IP アドレスからの送信も前月と同様に増加傾向になりました。
フィッシングメール配信の傾向については、参考情報のグラフを参照してください。(参考情報:「調査用メールアドレス宛へのフィッシングメール着信件数(2026年8月~10月日別)グラフ」)
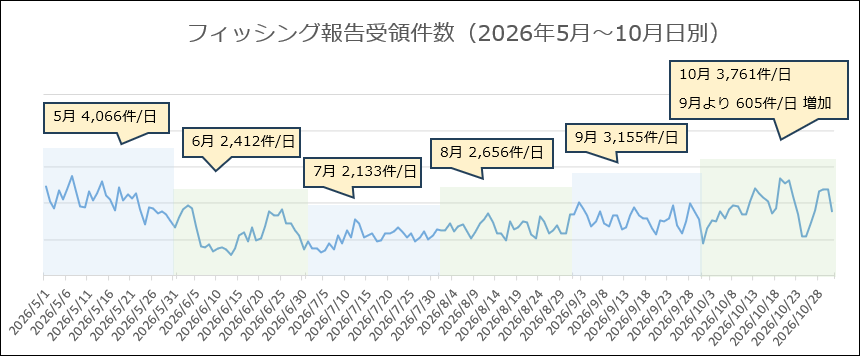
10 月は報告件数が増加傾向となり、日平均では 9 月より 605 件増加しました。(参考情報:「フィッシング報告受領件数(2026年5月~10月日別グラフ)」)
金融庁の発表では証券系における不正アクセス件数および売買金額が再び増加しており、10 月は当協議会にも証券系ブランドをかたるフィッシングメールの報告が多数、寄せられました。
全体の傾向としては、アプリのアップデートや申請手続きをよそおい、不正アプリのインストールへ誘導するフィッシングメールが急増しました。アプリのアップデートやインストールはスマートフォンの設定や公式アプリストアから行い、メールのリンクから直接ダウンロードしないよう、注意が必要です。
メール文面は国税庁(e-Tax)をかたり、還付金や控除の申請や未納の税金の督促をしたり、証券会社をかたりパスキーの設定を促す文面が多く報告されました。また注文や商品配達に関する通知、不正利用検知、利用確認、本人認証、セキュリティ設定更新、ポイントやマイル有効期限等の通知、会員特典のお知らせ等をよそおう文面の報告が多く寄せられました。
また前月同様、AI にメール文面の作成を指示したと思われるプロンプトがメール本文に残っていたり、メール本文に差出人のブランドや連絡先が記載されていなかったり、利用者に向けたメール文面では使わない言い回しが使われていたり、件名や差出人の文字列が左右逆(RTL 表記)など、人が見ると「不自然すぎる」メールが多くみられました。一方で Unicode の不可視文字や制御文字を単語の間へ埋め込んで、迷惑メールフィルター回避を試みるメールのなかには HTML で表示するときれいな体裁となっているメールもあり、注意が必要です。
攻撃者側では日々試行錯誤が行われており、攻撃の切り替えが早くなっています。受信者の反応(リンクへのアクセス)や対策のすり抜け状況を確認しながら、メール文面やかたるブランドを数日単位で変更しています。そのような状況のなか、受信者に正規メールを見分けて読んでもらうためには、送信ドメイン認証により正規メールにのみ表示されるブランドロゴ、アイコン、マークや S/MIME による電子署名などで、利用者の判断を助けることが重要です。また受信者が正規メールを迷惑メールとして報告することで送信者の評価が下がり、正規メールが迷惑メールへ振り分けられるケースが見られます。利用者が望まないメールの配信については「ワンクリック購読解除」への対応を検討してください。
また 2026 年 10 月もサイバー攻撃による情報流出の公表が続いています。各流出事故との関連性については不明ですが、さまざまなサービスで不正ログインが成功し、メールアドレスや電話番号、住所、氏名等の登録情報の書き換えの試行が行われるケースが多数、確認されています。身に覚えのない登録変更に関する通知が届いた場合は、いつも利用しているアプリやWebブラウザーのブックマークからログインし、パスワード変更や追加のセキュリティ設定を行ってください。
フィッシング以外では、前月と同様に企業の代表取締役社長の名前で LINE グループを作るよう指示したのち振り込め詐欺へ誘導したり、警察をかたり個人情報の登録や指定口座への振り込め詐欺へ誘導したり、仮想通貨での支払いを要求する脅迫メールなどの報告が続いています。このようなメールはご利用のメールサービスへ迷惑メール報告するとともに、もしも誘導されたサイトで詐欺被害に遭った場合は、最寄りの警察署へ相談、情報提供を行ってください。またサポート詐欺へ誘導するメールが急増しています。巧妙なメール文面が多く、個人向けから企業向けまで、次々と新しい文面や件名に切り替えて大量にメール配信されています。サポート詐欺メールは受信者のドメイン名のメールアドレスで「なりすまし」送信するケースが多いので、送信ドメイン認証や迷惑メールフィルターを活用するとともに、リンクへアクセスして PC 操作に支障をきたした場合のブラウザーの終了方法など、対処方法について確認したり、周知してください。
その他、PC 向けでは経理担当者を狙った書類の確認や提出等をよそおう不審なメールが確認されています。そのようなメールを受信した場合の相談先などを組織内で周知してください。
また実在しない事業者や法律事務所等をかたり、著作権侵害の通知を装う不審なメール報告が増えています。このようなメールを受け取ったら、最寄りの警察へ情報提供し、対応についてご相談ください。
事業者のみなさまへ
参考情報の「国家サイバー統括室 (NCO) : 不正アクセスによる漏えい等の事案を踏まえた各機関による注意喚起等について」に掲載された注意喚起を参考に、提供しているオンラインサービスへの攻撃の調査や対策の実施を行ってください。
多要素認証などの漏えい情報再利用対策を全ユーザーに対して完了していない場合は、ログイン後の操作の監視を強化したり、状況に応じて強制パスワードリセットを行うなどの対処も検討してください。また ID とパスワードで認証を行っている場合は、ログイン ID はメールアドレスではなくサービス固有の ID を発行するなど、認証情報の使いまわしへの対策を検討してください。
メールサービスを運用している事業者および組織では、セキュリティ上、送信ドメイン認証で認証失敗(fail)したり、FCrDNS 認証に失敗(逆引き正引き不一致で fail)したメールは、ウェブメールやメールアプリでその結果が判別できるよう表示を工夫する対策を検討してください。また DMARC ポリシーに従ったメールの配送を行い、FCrDNS 認証に失敗したメールは一時エラーを返すなど、必要なメールのみ受け取れるよう、対策を検討してください。特に逆引き設定は Gmail 送信者ガイドラインでは対応必須となっており、現在では多くの正規メールが逆引き設定された IP アドレスから送信されるため、逆引きが適切に設定されていない送信元からの不正メールを抑制する効果が期待できます。
オンラインサービスを提供している事業者は、DMARC ポリシーを reject (p=reject) に変更する計画を立ててください。事業者規模の大小を問わず、ドメイン名を悪用したなりすましフィッシングメールや詐欺メールの配信が確認されており、特に p=none のままのドメイン名が使われ続ける傾向があります。また、正規メールが不審なメールとして報告されるケースが増えています。メールからのコンバージョン率が下がっている場合は、ドメイン名=ブランドへの信頼度が低下しているため、ブランドロゴ、アイコン、マーク等の正規メール視認性向上を行い、利用者へ十分に啓発を行ってください。
特に DMARC で認証成功したメールにブランドロゴを表示する BIMI (Brand Indicators for Message Identification) は認証マーク証明書 (VMC : Verified Mark Certificate) 取得時に対象ブランドに対する第三者認証が行われ、サーバー証明書と同様に審査基準に応じた信頼性を担保しており、金融庁、総務省および内閣官房国家サイバー統括室が BIMI 対応済です。BIMI のロゴ表示は日本では特にモバイル系メールアドレスでのカバー率が高く、現在は Gmail、Apple iCloud メール、auメール、ドコモメール、@nifty メールなどが対応しており、フィッシングメールに紛れた正規メールを判別可能となることで、信頼性と開封率の向上が期待できるため、契約者(利用者)へメールを配信している事業者は BIMI への対応を検討してください。
また、参考情報の「迷惑メール相談センター:送信ドメイン認証実施状況」の受信側 DMARC および BIMI の項目を参照し、利用者に DMARC 受信側対応を行っているメールサービスを使うよう推奨してください。認証失敗したメールを素通しするメールサービスの利用者は、被害に遭う可能性が高くなっています。
詐取された認証情報の不正利用への対策としては、パスキーなどフィッシング耐性のある多要素認証への対応を検討してください。
SMS 認証併用の際にはスミッシング対策として、「0005」で始まる国内モバイルキャリア共通の SMS 発信用の共通番号 (共通ショートコード) 等を使う、正規メッセージには URL を記載しない、認証コードのメッセージにその用途や本物の入力画面照合のためのキーワードを記載する等を検討し、利用者にはそれらを確認するよう、啓発を行ってください。
SMS 共通番号については、参考情報の「SMS共通番号/共通ショートコード情報」も参照してください。
利用者のみなさまへ
各流出事故との関連性については不明ですが、オンラインサービスに不正ログインし、登録情報を書き換えたとみられる通知メールや、メール文面に受信者の氏名が記載されているフィッシングメールが確認されています。
ご利用のサービスから案内があった場合は、登録メールアドレスやログイン ID、パスワードの変更等の対応を行ってください。確認用の認証リンクには十分に注意し、自身が意図した内容であるか慎重に確認し、覚えがない内容の場合は不用意にアクセスしないようご注意ください。またお使いのサービスで多要素認証が利用できる場合は必ず設定してください。
Android スマートフォン向けアプリのアップデートや、Android 版だけのポイント付与・優遇、申請手続きなどの文面で、不正アプリのインストールへ誘導するメールが大量に配信されており、現時点では国税庁、カード会社、さまざまなオンラインサービスをかたるメール文面が確認されています。Android スマートフォン用アプリでのログインやアプリのインストールを促された場合はブラウザーを閉じて、必要に応じてインストール済の正規アプリから確認を行ってください。
スマートフォンのアプリやブラウザーではパスワードマネージャーが利用できます。通常、登録済みの正規サイトとドメイン名が異なる偽サイトでは、ID とパスワードが自動入力されません。
パスワードの代わりにパスキーを利用すると、自分のスマートフォンでパスワードレスでログインできる等、より利便性と安全性が増します。
パスキーに対応したサービスも増えており、利用が必須となっているサービスもあります。いつもお使いのサービスで利用可能な場合は設定してください。
普段からログインを促すようなメールや SMS を受信した際は、正規のアプリやパスワードマネージャーを使って正規のサイトへログインし情報を確認してください。
クレジットカード情報や携帯電話番号、認証コード、口座情報、ワンタイムパスワード等の入力を要求された場合は、入力する前に一度立ち止まり、本当に必要な手続きなのかを確認してください。特に初めて利用するサイトの場合は、運営者情報や問い合わせ先などを確認し、似たようなフィッシングや詐欺事例等がないか、確認するようにしてください。
流出したメールアドレスや個人情報は犯罪者間で売買される可能性があり、完全に回収・削除することは困難です。大量のフィッシングメールが届いている場合は、参考情報の「なりすまし送信メール対策について : 送信ドメイン認証に対応するメリット」を参考に、正規メールにアイコンが表示されるなどのフィッシング対策機能が強化されているメールサービスに新たにメールアドレスを作成し、オンラインサービスへ登録しているメールアドレスを切り替えていくことを検討してください。
誘導元となるフィッシングメールや詐欺メールへの対処法を知ることは重要です。参考情報の「迷惑メール相談センター:迷惑メール対策BOOK「撃退!迷惑メール」」などを参考にフィッシングやさまざまなネットトラブル等について情報収集し、必要な対策を行ってください。
情報提供のお願い
参考情報
フィッシング報告受領件数(2026年5月~10月日別)
調査用メールアドレス宛てへのフィッシングメール着信件数(2026年8月~10月日別)
国家サイバー統括室 (NCO) : 不正アクセスによる漏えい等の事案を踏まえた各機関による注意喚起等について
https://www.cyber.go.jp/news/20261014.html
金融庁: インターネット取引サービスへの不正アクセス・不正取引にご注意ください
https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html
迷惑メール相談センター: 送信ドメイン認証実施状況
https://www.dekyo.or.jp/soudan/contents/auth/index.html
迷惑メール相談センター: 迷惑メール対策BOOK「撃退!迷惑メール」
https://www.dekyo.or.jp/soudan/contents/info/pamphlet.html#gmeiwaku
なりすまし送信メール対策について : 送信ドメイン認証に対応するメリット
https://www.antiphishing.jp/enterprise/domain_authentication.html#advantages
Gmail : メール送信者のガイドライン
https://support.google.com/mail/answer/81126?hl=ja
Gmail : メール送信者のガイドラインに関するよくある質問
https://support.google.com/mail/answer/14229414?hl=ja
SMS共通番号/共通ショートコード情報
https://japansms.com/