フィッシング報告件数
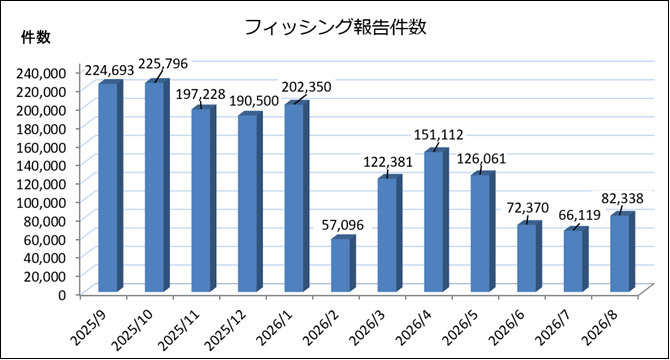
2026 年 8 月にフィッシング対策協議会に寄せられたフィッシング報告件数は、前月より 16,219 件増加し、82,338 件となりました。
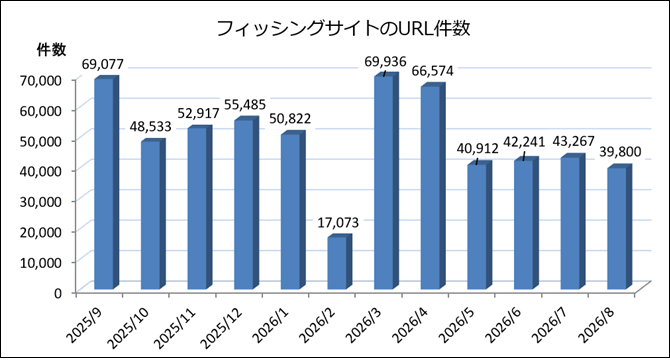
2026 年 8 月に報告を受けたフィッシングサイトの URL 件数 (重複なし) は、前月より 3,467 件減少し、39,800 件となりました。
2026 年 8 月のフィッシング報告件数は 82,338 件となり、2026 年 7 月と比較すると 16,219 件増加し、約 24.5 % 増となりました。
5 月から 6 月にかけて複数の ISP において発生した大規模な情報漏えいに対し、7 月 29 日に総務省から行政指導の文書が公開されています。
本件の調査結果からメールアドレスとともに暗号化されていないパスワードが漏えいしていたことが判明しており、本漏えい事象との関連性は不明ですが、攻撃者側がフィッシングや情報漏えい等で取得した認証情報を不正利用したとみられる事例が確認されており、今後、他のサービスへの不正ログイン等に利用される可能性も考えられます。
またアカウント情報の漏えいだけでなく、ISP の利用者はメールを読まれた可能性があり、オンラインサービスからのさまざまなメールに含まれる情報をもとに攻撃が行われる可能性もあります。
5 月から 6 月にかけて、複数の ISP 等から、メールアドレスや暗号化されていないパスワード情報を含む情報漏えいについて公表されています。
ご利用のメールサービスから案内があった場合は、その内容を確認し、パスワード変更やパスワードリセット等の対応を行ってください。
また漏えい対象の場合はメールが読まれている可能性があるため、ご利用のオンラインサービスに登録しているパスワードだけでなくメールアドレスも変更し、
多要素認証を設定するなどの対策を検討してください。
フィッシングか否かの判断に迷う不審なメールや SMS を受け取った場合は、各サービス事業者の問い合わせ窓口やフィッシング対策協議会 (info@antiphishing.jp) まで、ご報告ください。
【報告方法】はこちら
フィッシングサイトの URL 件数
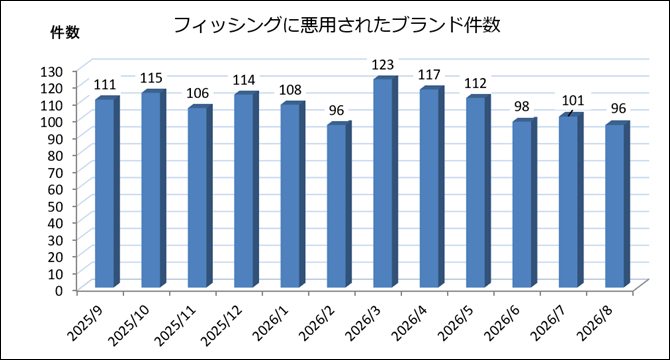
フィッシングに悪用されたブランド件数
2026 年 8 月に報告を受けたフィッシングに悪用されたブランド件数は、前月より 5 件減少し、96 件となりました。
総評
報告数全体のうち Amazon をかたるフィッシングが約 26.1 % で減少傾向、Apple をかたるフィッシングは約 16.1 %、ANA をかたるフィッシングが約 12.5 % でともに増加傾向となりました。
次いで報告が多かった セゾンカード、統計局をかたるフィッシングを加えた上位 5 ブランドの報告をあわせると、全体の約 69.9 % を占めました。また 1,000 件以上の大量の報告を受領したブランドは 10 ブランドとなり、これらを合わせると全体の約 83.8 % を占めました。
分野別では、報告件数全体に対する割合は、EC 系 約 43.3 %、クレジット・信販系 約 29.0 %、航空系 約 13.3 %、官公庁系 約 5.2 %、金融(銀行)系 約 2.4 % となり、EC 系の報告件数および割合は減少傾向となりましたが多い状況が続いています。またクレジット・信販系、航空系、官公庁系については、報告件数が急増しました。
フィッシングに悪用されたブランドは 96 ブランドとなりました。クレジット・信販系 20 ブランド、通信事業者・メールサービス系 13 ブランド、オンラインサービス系 12 ブランド、金融(銀行)系 8 ブランド、EC 系 7 ブランド、決済サービス系 5 ブランドとなりました。
SMS から誘導されるフィッシング (スミッシング) については、報告数は少ない状態が続いていますが、東京電力、水道局、Apple、クレジットカード会社、EC 系ブランドをかたる文面の報告を受領しています。スミッシングへの対策については、「事業者のみなさまへ」「利用者のみなさまへ」を参考にしてください。
2026 年 8 月のフィッシングサイトの URL 件数は 39,800 件となり、2026 年 7 月と比較すると 3,467 件減少し、約 8.0 % 減となりました。
前月に引き続き amazonaws.com ドメインのホスト名を使うケースが多い状況となり、報告全体の約 17.0 % を占めました。また docs.google.com や sendgrid.net などサービスの正規ドメインのホスト名も多く使われていました。
それ以外の URL では同一のホスト名でパラメーターだけ変更するケースが多く、同一のホスト名が10 回以上使い回された URL は報告全体の約 52.0 % を占めました。
報告全体の URL (重複あり) の TLD 別では .com が全体の約 79.3 % を占め、多い状況が続いています。次いで報告が多かった、.info 約 6.5 %、.cn 約 4.6 %、.shop 約 1.8 %、.net 約 1.5 %、.me 約 1.4 %、.top 約 1.1 %、.tokyo 約 0.7 %、.asia 約 0.7 %、.link 約 0.5 % を合わせると、全体の約 98.1 % を占めました。
ある調査用メールアドレス宛に 8 月に届いたフィッシングメールのうち、メール差出人に実在するサービスのメールアドレス (ドメイン名) を使用した「なりすまし」フィッシングメールは約 32.3 % となり、前月よりなりすましの割合が増加しました。
送信ドメイン認証技術 DMARC のポリシーが reject (認証失敗したメールは受信拒否) または quarantine (認証失敗したメールを迷惑メールフォルダー等へ隔離) のドメイン名の「なりすまし送信」メールは約 22.2 %、DMARC ポリシーが none (認証成功・失敗したメールを両方区別なく素通し) が約 1.7 %、DMARC 未対応は約 8.5 % となりました。
独自ドメイン名による「非なりすまし送信」メールは約 67.7 %、そのうち DMARC に対応して認証成功 (dmarc=pass) したメールは約 94.2 % となり、「非なりすまし送信」メールにおける DMARC の対応率が高い状況が続いています。
逆引き (PTR レコード) 設定がされていない IP アドレスからの送信は約 40.9 % となりました。逆引き設定を行うことで、送信ドメイン認証や FCrDNS 認証を pass し、セキュリティの厳しいメールサービスにも到達しやすくなるため、デフォルトの逆引き名がある、または手軽に逆引き名の設定変更できるサービスが不正メール送信に使われる傾向となっています。
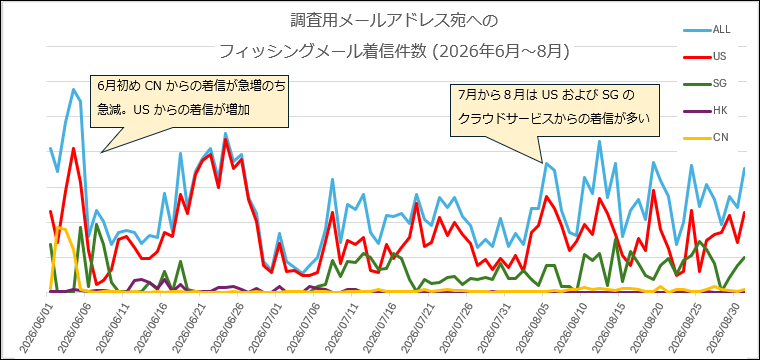
調査用メールアドレス宛に届いたフィッシングメールの送信元については Microsoft Azure 約 38.0 %、BytePlus 約 26.1 %、Google Cloud 約 21.4 % となり、前月に引き続き海外クラウドサービスが多い状況となりました。
国別では US 約 61.9 %、SG 約 26.3 %、CN 約 2.8 %、JP 約 1.5 %、BR 約 1.3 % となり、US と SG のクラウドサービスの不正利用が多い状況となりましたが、CN や BR などを含めた 60 前後の国の一般向け回線と思われる IP アドレスからの送信も増加傾向になりました。
フィッシングメール配信の傾向については、参考情報のグラフを参照してください。(参考情報:「調査用メールアドレス宛へのフィッシングメール着信件数(2026年6月~8月日別)グラフ」)
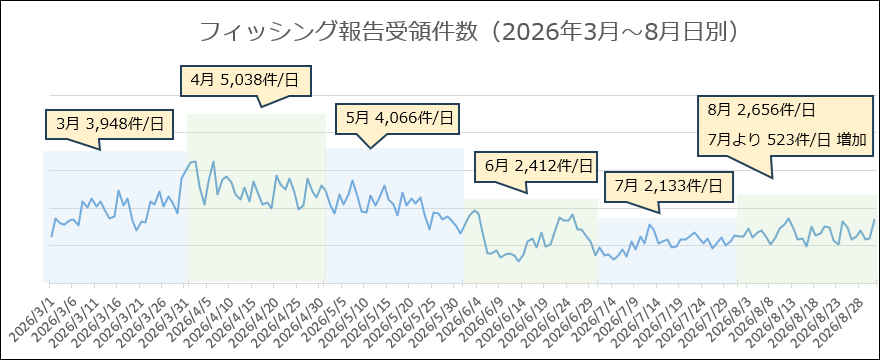
8 月は報告件数が増加傾向となり、日平均では 7 月より 523 件増加しました。(参考情報:「フィッシング報告受領件数(2026年3月~8月日別グラフ)」)
金融庁の発表では証券系における不正アクセス件数および売買金額は低い水準で推移しており、8 月、当協議会では証券系 3 ブランドをかたるフィッシングメールの報告を受領しましたが、報告件数は前月とほぼ同数となりました。
全体の傾向としては、オンラインサービスのアカウントやクレジットカード情報の詐取を目的としたフィッシングが多い状況が続いています。
メール文面では注文や商品配達、返金に関する通知、決済情報や契約更新、不正利用検知、本人認証、ポイントやマイル有効期限等の通知、会員特典のお知らせ等をよそおう文面の報告が多く寄せられました。いくつかの大手メールサービス利用者からは、それぞれ特定のフィッシングメールの報告が集中することがあり、各メールサービスの迷惑メールフィルターを回避するようにフィッシングメールが配信されている可能性があります。またモバイル回線でのみ表示可能なフィッシングサイトも多く、標的を絞ると同時に対策側の稼働確認と停止調整を回避しようとする試みが続いています。
また、AI にメール文面の作成を指示したと思われるプロンプトがメール本文に残っていたり、メール本文に差出人のブランドや連絡先が記載されていなかったり、利用者に向けたメール文面では使わない言い回しだったり、件名や差出人の文字列が左右逆(RTL 表記)など、人が見ると「不自然すぎる」メールが多くみられました。一方で Unicode の不可視文字や制御文字を単語の間へ埋め込んで、迷惑メールフィルター回避を試みるメールのなかには HTML で表示するときれいな体裁となっているメールが確認されており、注意が必要です。
攻撃者側では日々試行錯誤が行われており、攻撃の切り替えが早くなっています。受信者の反応(リンクへのアクセス)や対策のすり抜け状況を確認しながら、メール文面やかたるブランドを数日単位で変更しており、ときどき迷惑メールフィルターをすり抜けてフィッシングメールが受信トレイに届くことがあります。
そのような状況のなか、受信者に正規メールを見分けて読んでもらうためには、送信ドメイン認証により正規メールにのみ表示されるブランドロゴ、アイコン、マークや S/MIME による電子署名などで、利用者の判断を助けることが重要です。また受信者が正規メールを迷惑メールとして報告することで送信者の評価が下がり、正規メールが迷惑メールへ振り分けられるケースが見られます。利用者が望まないメールの配信については「ワンクリック購読解除」への対応を検討してください。
フィッシング以外では、企業の代表取締役社長の名前で LINE グループを作るよう指示したのち振り込め詐欺へ誘導したり、警察をかたり個人情報の登録や指定口座への振り込め詐欺へ誘導したり、仮想通貨での支払いを要求する脅迫メールなどの報告が、前月と同様に多数寄せられました。このようなメールはご利用のメールサービスへ迷惑メール報告するとともに、もしも誘導されたサイトで詐欺被害に遭った場合は、最寄りの警察署へ相談、情報提供を行ってください。
また自社の Web サイトに掲載した写真やブランド名、運営者情報等をコピーされ、偽サイトや悪質 EC サイトに使われたという報告が増えています。このようなケースは著作権・商標権侵害等で、最寄りの警察へ対応についてご相談ください。
その他ではアプリのアップデートをよそおい、不正アプリのインストールへ誘導するメールが前月に引き続き、多数確認されています。アプリのアップデートやインストールはスマートフォンの設定や公式アプリストアから行い、メールのリンクから直接ダウンロードしないよう、注意が必要です。PC 向けでは経理担当者を狙った書類の確認や提出等をよそおう不審なメールが確認されています。そのようなメールを受信した場合の相談先などを組織内で周知してください。
事業者のみなさまへ
自社オンラインサービスで、多要素認証などの漏えい情報再利用対策を全ユーザーに対して完了していない場合は、監視を強化したり、影響が考えられる利用者についてはパスワード再設定やリセットを行うなどの対策を検討してください。
メールサービスを運用している事業者および組織では、セキュリティ上、送信ドメイン認証で認証失敗(fail)したり、FCrDNS 認証に失敗(逆引き正引き不一致で fail)したメールは、ウェブメールやメールアプリでその結果が判別できるよう表示を工夫する対策を検討してください。また DMARC ポリシーに従ったメールの配送を行い、FCrDNS 認証に失敗したメールは一時エラーを返すなど、必要なメールのみ受け取れるよう、対策を検討してください。特に逆引き設定は Gmail 送信者ガイドラインでは対応必須となっており、現在では多くの正規メールが逆引き設定された IP アドレスから送信されるため、不正メールのみを排除する効果が期待できます。
オンラインサービスを提供している事業者は、DMARC ポリシーを reject (p=reject) に変更する計画を立ててください。事業者規模の大小を問わず、ドメイン名を悪用したなりすましフィッシングメールや詐欺メールの配信が確認されており、特に p=none のままのドメイン名が使われ続ける傾向があります。また、正規メールが不審なメールとして報告されるケースが増えています。メールからのコンバージョン率が下がっている場合は、ドメイン名=ブランドへの信頼度が低下しているため、ブランドロゴ、アイコン、マーク等の正規メール視認性向上を行い、利用者へ十分に啓発を行ってください。
特に DMARC で認証成功したメールにブランドロゴを表示する BIMI (Brand Indicators for Message Identification) は認証マーク証明書 (VMC : Verified Mark Certificate) 取得時に対象ブランドに対する第三者認証が行われ、サーバー証明書と同様に審査基準に応じた信頼性を担保しており、金融庁、総務省および内閣官房国家サイバー統括室が BIMI 対応済です。BIMI のロゴ表示は日本では特にモバイル系メールアドレスでのカバー率が高く、現在は Gmail、Apple iCloud メール、auメール、ドコモメール、@nifty メールなどが対応しており、フィッシングメールに紛れた正規メールを判別可能となることで、信頼性と開封率が上がるため、契約者(利用者)へメールを配信している事業者は BIMI への対応を検討してください。
また、参考情報の「迷惑メール相談センター:送信ドメイン認証実施状況」の受信側 DMARC および BIMI の項目を参照し、利用者に DMARC 受信側対応を行っているメールサービスを使うよう推奨してください。認証失敗したメールを素通しするメールサービスの利用者は、被害に遭う可能性が高くなっています。
詐取された認証情報の不正利用への対策としては、パスキーなどフィッシング耐性のある多要素認証への対応を検討してください。
SMS 認証併用の際にはスミッシング対策として、「0005」で始まる国内モバイルキャリア共通の SMS 発信用の共通番号 (共通ショートコード) 等を使う、正規メッセージには URL は記載しない、認証コードのメッセージにその用途や本物の入力画面照合のためのキーワードを記載する等を検討し、利用者にはそれらを確認するよう、啓発を行ってください。
SMS 共通番号については、参考情報の「SMS共通番号/共通ショートコード情報」も参照してください。
利用者のみなさまへ
Android スマートフォン向けアプリのアップデートや、Android 版だけのポイント付与・優遇などをうたい、不正アプリのインストールへ誘導するメールが大量に配信されており、現時点ではカード会社、航空会社をかたるメール文面が確認されています。Android スマートフォン用アプリでのログインやアプリのインストールを促された場合はブラウザーを閉じて、必要に応じてインストール済の正規アプリから確認を行ってください。
スマートフォンのアプリやブラウザーではパスワードマネージャーが利用できます。自分で登録した正規サイトにのみ ID とパスワードを自動投入するため、フィッシングサイトのような偽サイトには反応しません。
パスワードの代わりにパスキーを利用すると、自分のスマートフォンでパスワードレスでログインできる等、より利便性と安全性が増します。
パスキーに対応したサービスも増えており、利用が必須となっているサービスもあります。いつもお使いのサービスで利用可能な場合は設定してください。
普段からログインを促すようなメールや SMS を受信した際は、正規のアプリやパスワードマネージャーを使って正規のサイトへログインし情報を確認してください。
クレジットカード情報や携帯電話番号、認証コード、口座情報、ワンタイムパスワード等の入力を要求された場合は、入力する前に一度立ち止まり、本当に必要な手続きなのかを確認してください。特に初めて利用するサイトの場合は、運営者情報や問い合わせ先などを確認し、似たようなフィッシングや詐欺事例等がないか、確認するようにしてください。
大量のフィッシングメールが届いている場合は、そのメールアドレスが漏えいし、犯罪者間で流通している可能性があります。漏えいした情報は犯罪者間で売買され、消すことができません。参考情報の「なりすまし送信メール対策について : 送信ドメイン認証に対応するメリット」を参考に、正規メールにアイコンが表示されるなどのフィッシング対策機能が強化されているメールサービスに新たにメールアドレスを作成し、オンラインサービスへ登録しているメールアドレスを切り替えていくことを検討してください。
誘導元となるフィッシングメールや詐欺メールへの対処法を知ることは重要です。参考情報の「迷惑メール相談センター:迷惑メール対策BOOK「撃退!迷惑メール」」などを参考にフィッシングやさまざまなネットトラブル等について情報収集と対策を行ってください。
情報提供のお願い
参考情報
フィッシング報告受領件数(2026年3月~8月日別)
調査用メールアドレス宛てへのフィッシングメール着信件数(2026年6月~8月日別)
総務省: KDDI株式会社に対する通信の秘密の保護に係る措置(指導)
https://www.soumu.go.jp/menu_news/s-news/01kiban18_01000285.html
総務省: 通信の秘密の保護の徹底に向けた措置について(指導)
https://www.soumu.go.jp/main_content/001083931.pdf
金融庁: インターネット取引サービスへの不正アクセス・不正取引にご注意ください
https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html
迷惑メール相談センター: 送信ドメイン認証実施状況
https://www.dekyo.or.jp/soudan/contents/auth/index.html
迷惑メール相談センター: 迷惑メール対策BOOK「撃退!迷惑メール」
https://www.dekyo.or.jp/soudan/contents/info/pamphlet.html#gmeiwaku
なりすまし送信メール対策について : 送信ドメイン認証に対応するメリット
https://www.antiphishing.jp/enterprise/domain_authentication.html#advantages
Gmail : メール送信者のガイドライン
https://support.google.com/mail/answer/81126?hl=ja
Gmail : メール送信者のガイドラインに関するよくある質問
https://support.google.com/mail/answer/14229414?hl=ja
Gmail : Postmaster Tools で送信メールを監視する
https://support.google.com/mail/topic/6259779?hl=ja
SMS共通番号/共通ショートコード情報
https://japansms.com/